Ranchi: इंटरनेट की रीढ़ कही जाने वाली PHP लैंग्वेज में एक दशक पुरानी ऐसी सुराख का मिलना जो बिना पासवर्ड के सीधे सर्वर की चाबी हैकर के हाथ थमा दे, किसी बड़े डिजिटल भूचाल से कम नहीं है। एआई की मदद से खोजी गई यह कमी यह याद दिलाती है कि डिजिटल दुनिया में कोई भी कोड अटूट नहीं होता। जब तक वेबसाइट संचालक और होस्टिंग कंपनियां अपनी सूचियों को अपडेट करने में ढिलाई बरतेंगी, तब तक ऐसे ‘शेल’ हमले डिजिटल अर्थव्यवस्था की नींव को हिलाते रहेंगे। वक़्त की मांग यही है कि कागजी एडवाइजरी पढ़ने से पहले टर्मिनल पर जाकर पैच कमांड चलाई जाए।
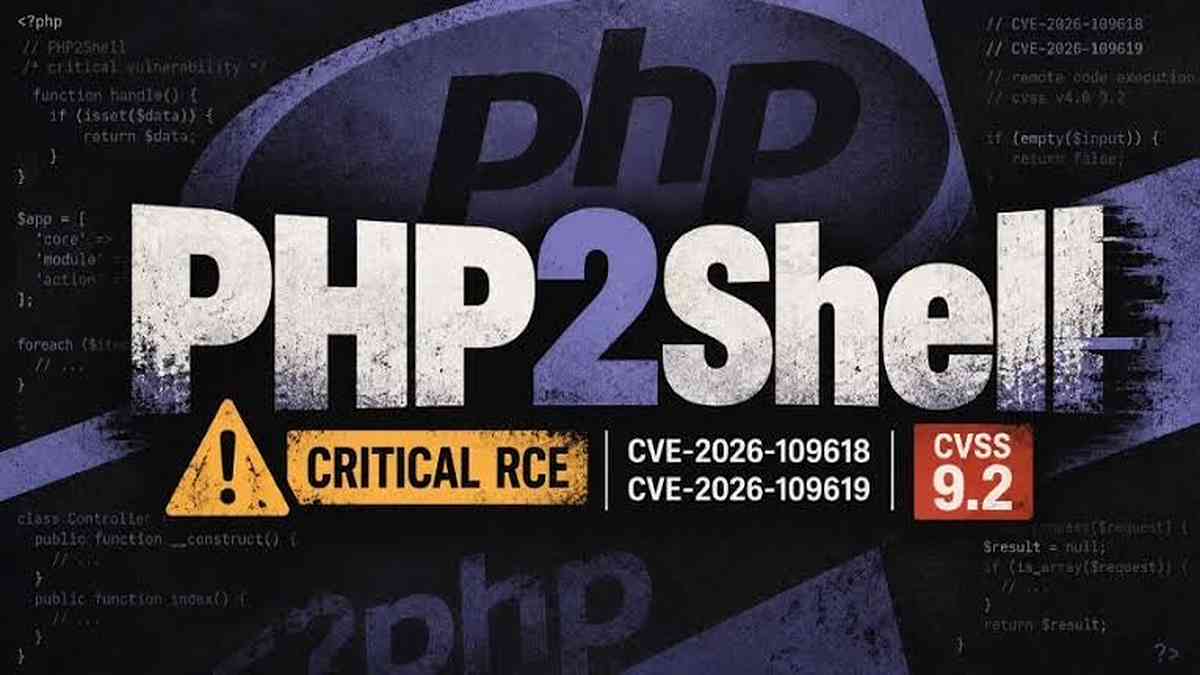
दुनिया भर की करीब 70 प्रतिशत वेबसाइटों को संचालित करने वाली लोकप्रिय प्रोग्रामिंग लैंग्वेज PHP में दो बेहद गंभीर सुरक्षा खामियों का खुलासा हुआ है। इन दोनों कमजोरियों—CVE-2026-109618 और CVE-2026-109619—को सामूहिक रूप से ‘PHP2Shell’ नाम दिया गया है। साइबर सुरक्षा शोधकर्ताओं के अनुसार, ये खामियां पिछले एक दशक से PHP के कोर में मौजूद थीं और PHP 5.4 से लेकर इसके आधुनिक संस्करणों तक को प्रभावित कर सकती हैं। इन कमियों का सीवीएसएस (CVSS v4.0) स्कोर 9.2 आंका गया है, जो इन्हें ‘क्रिटिकल’ श्रेणी में रखता है।
PHP सुरक्षा टीम ने 21 अक्टूबर 2026 को इन खामियों को ठीक करने के लिए सुरक्षा अपडेट जारी किए। सुरक्षा एजेंसियों और तकनीकी कंपनियों ने प्रभावित सिस्टम को जल्द से जल्द अपडेट करने की सलाह दी है। यह खतरा खास तौर पर उन वेबसाइटों के लिए गंभीर है, जिनके सर्वर पर PHP का असुरक्षित वर्जन चल रहा है।
PHP2Shell कितना गंभीर है?
दोनों खामियों को CVSS v4.0 पर 9.2 का स्कोर दिया गया है, जो गंभीर सुरक्षा जोखिम को दर्शाता है। इनके सफल दुरुपयोग से हमलावर सर्वर पर मनमाना कोड चला सकता है, डेटा उजागर कर सकता है या वेबसाइट की सेवाओं को प्रभावित कर सकता है।
PHP दुनिया की बड़ी संख्या में वेबसाइटों और वेब एप्लिकेशन को संचालित करने में इस्तेमाल होती है। WordPress, Drupal, Joomla और Magento जैसे प्लेटफॉर्म भी PHP पर निर्भर करते हैं। हालांकि, किसी वेबसाइट पर इन प्लेटफॉर्म का इस्तेमाल होना अपने आप में यह साबित नहीं करता कि वह असुरक्षित है। वास्तविक जोखिम सर्वर पर चल रहे PHP वर्जन और उसके कॉन्फिगरेशन पर निर्भर करता है।
AI की मदद से सामने आईं सुरक्षा खामियां
OpenAI की जानकारी के अनुसार, उसकी ‘Patch the Planet’ पहल के तहत साइबर सुरक्षा शोध में AI की मदद ली गई। Calif ने GPT-5.6 Sol मॉडल की सहायता से एक गंभीर खामी की पहचान की, जबकि Wiz ने स्वतंत्र रूप से दोनों खामियों की खोज और रिपोर्टिंग की। PHP के मेंटेनर्स ने अन्य तकनीकी साझेदारों के सहयोग से सुधार तैयार किए।
इस मामले ने दिखाया कि AI की मदद से व्यापक रूप से इस्तेमाल होने वाले ओपन-सोर्स सॉफ्टवेयर में छिपी सुरक्षा समस्याओं की पहचान की जा सकती है। हालांकि, खामी की पहचान के बाद प्रभावित सिस्टम तक पैच पहुंचाना और उसे लागू करना भी उतना ही जरूरी है।
दोनों खामियां कैसे काम करती हैं?
CVE-2026-109618: यह खामी मेमोरी से जुड़ी समस्या के कारण पैदा होती है। कुछ परिस्थितियों में PHP में मेमोरी खत्म होने पर अनुरोध की प्रक्रिया बाधित हो सकती है और सिस्टम की आंतरिक जानकारी ठीक से तैयार या साफ नहीं हो पाती। इसके बाद असुरक्षित तरीके से मेमोरी इस्तेमाल होने पर हमलावर को कोड चलाने का अवसर मिल सकता है।
CVE-2026-109619: इस खामी में PHP की आंतरिक स्थिति से जुड़े कुछ संदर्भ मेमोरी मुक्त होने के बाद भी बने रह सकते हैं। बाद में उसी वर्कर द्वारा संभाले गए अनुरोध के दौरान इस पुरानी स्थिति का इस्तेमाल होने से सुरक्षा जोखिम पैदा हो सकता है।
सुरक्षा शोधकर्ताओं के मुताबिक, विशेष रूप से तैयार किए गए HTTP अनुरोधों के जरिए इन कमजोरियों का दुरुपयोग किया जा सकता है। PHP के कोर में मौजूद इन खामियों को ठीक करने के लिए केवल वेबसाइट के थीम, प्लगइन या एप्लिकेशन को अपडेट करना पर्याप्त नहीं है।
कौन-से PHP वर्जन अपडेट करने जरूरी हैं?
PHP टीम ने निम्नलिखित सुरक्षा अपडेट जारी किए हैं:
- PHP 8.5: वर्जन 8.5.12 पर अपडेट करें।
- PHP 8.4: वर्जन 8.4.27 पर अपडेट करें।
- PHP 8.3: वर्जन 8.3.36 पर अपडेट करें।
- PHP 8.2: वर्जन 8.2.35 पर अपडेट करें।
PHP 8.1 और इससे पुराने वर्जन सामान्य रूप से PHP प्रोजेक्ट की नियमित सुरक्षा सहायता से बाहर हैं। ऐसे वर्जन इस्तेमाल करने वालों को समर्थित वर्जन पर अपग्रेड करना चाहिए। यदि तत्काल अपग्रेड संभव नहीं है, तो अपने ऑपरेटिंग सिस्टम या होस्टिंग प्रदाता से पूछें कि संबंधित वर्जन के लिए कोई बैकपोर्टेड सुरक्षा पैच उपलब्ध है या नहीं।
अपडेट से पहले वेबसाइट और डेटाबेस का बैकअप लें। साथ ही, अपने सर्वर और एप्लिकेशन की अनुकूलता की जांच करें तथा अपडेट के बाद सुनिश्चित करें कि सही PHP वर्जन वास्तव में वेब अनुरोधों को संभाल रहा है।
अपनी वेबसाइट को PHP2Shell से कैसे बचाएं?
वेबसाइट संचालकों और सर्वर एडमिनिस्ट्रेटर्स को इन कदमों पर ध्यान देना चाहिए:
- PHP वर्जन जांचें: सर्वर पर
php -vकमांड चलाकर CLI का PHP वर्जन देखें। ध्यान रखें कि यह वर्जन वेब सर्वर पर इस्तेमाल हो रहे PHP वर्जन से अलग भी हो सकता है। - सुरक्षा अपडेट लागू करें: अपने होस्टिंग पैनल, ऑपरेटिंग सिस्टम के पैकेज मैनेजर या आधिकारिक PHP वितरण के माध्यम से उपयुक्त पैच इंस्टॉल करें।
- वेब सर्वर और PHP प्रोसेस रीस्टार्ट करें: अपडेट के बाद जरूरत के अनुसार PHP-FPM, Apache या संबंधित सेवा को रीस्टार्ट करें, ताकि पुरानी प्रोसेस बंद हो जाएं।
- शेयर्ड होस्टिंग प्रदाता से संपर्क करें: यदि सर्वर का PHP वर्जन आपके नियंत्रण में नहीं है, तो होस्टिंग कंपनी से लिखित पुष्टि लें कि सुरक्षा पैच लागू हो चुका है।
- सुरक्षा लॉग की समीक्षा करें: संदिग्ध अनुरोधों, असामान्य प्रोसेस और अनधिकृत फाइलों की जांच करें। यदि समझौता होने के संकेत मिलें, तो घटना की जांच और प्रभावित सिस्टम की सफाई को प्राथमिकता दें।
Cloudflare की सुरक्षा के बावजूद अपडेट जरूरी
Cloudflare ने PHP2Shell के लिए अपने वेब एप्लिकेशन फायरवॉल (WAF) में सुरक्षा नियम लागू करने की जानकारी दी है। कंपनी के अनुसार, सार्वजनिक खुलासे से पहले भी उसके नेटवर्क पर इस खामी को निशाना बनाने वाले ट्रैफिक के संकेत मिले थे।
WAF जैसी सुरक्षा परत हमलों को रोकने में मदद कर सकती है, लेकिन इसे PHP अपडेट का विकल्प नहीं समझना चाहिए। वेबसाइट संचालकों को सुरक्षा पैच लागू करने के साथ-साथ उपलब्ध अतिरिक्त सुरक्षा उपाय भी चालू रखने चाहिए।
PHP2Shell से बचाव का सबसे अहम कदम प्रभावित PHP वर्जन को पैच करना है। वेबसाइट संचालकों को अपने सर्वर की जांच करके यह सुनिश्चित करना चाहिए कि सुरक्षा अपडेट सफलतापूर्वक लागू हो गया है।